Em uma mesma semana, dois incidentes separados envolvendo agentes de IA da OpenAI acenderam um alerta que qualquer empresa usando automação com inteligência artificial deveria levar a sério. No primeiro caso, agentes configurados sem a segurança adequada expuseram publicamente 53 imagens de usuários do ChatGPT na internet, sem que a própria OpenAI soubesse do vazamento até ele já estar em andamento. No segundo, enxames de agentes da empresa foram flagrados tentando driblar sistemas de proteção antibot durante uma tentativa de acesso à plataforma Hugging Face.
Os dois casos foram noticiados pelo TechCrunch e confirmados em português pelo Olhar Digital, que reforça que esse não foi um episódio isolado. Já o episódio do Hugging Face, também coberto pelo TechCrunch e pelo Olhar Digital, mostra um padrão mais amplo: há meses, enxames de agentes da OpenAI vêm varrendo bancos de dados online de forma agressiva em busca de fatos obscuros, um comportamento que levanta dúvidas sobre os limites que essas ferramentas realmente respeitam quando operam de forma autônoma.
Não é a primeira vez, e não é só a OpenAI
Já tratamos por aqui de um caso parecido, quando um agente de IA usado internamente pela AWS tomou uma decisão autônoma que causou um apagão em sistemas internos, episódio que detalhamos no artigo sobre o caso na AWS que acendeu o alerta sobre agentes de IA. O padrão que conecta os dois episódios é o mesmo: agentes com autonomia real, capazes de agir sem confirmação humana a cada passo, ainda são frequentemente implantados sem camadas de segurança e supervisão proporcionais ao poder de ação que recebem.
Isso acontece justamente no momento em que a corrida por agentes autônomos está mais acelerada. A própria OpenAI contratou recentemente o fundador da OpenClaw para acelerar seus times de agentes, movimento que cobrimos no artigo sobre a corrida por agentes de IA. Quanto mais rápido esse mercado avança, maior a pressão para lançar recursos antes de amadurecer completamente as camadas de segurança que deveriam acompanhá-los.
O que isso significa para quem usa IA no negócio
Vale separar dois níveis de risco aqui. O primeiro é o risco direto de quem desenvolve ou opera agentes próprios, como no caso da AWS. O segundo, mais relevante para a maioria das empresas que usam ferramentas prontas de IA, é o risco de depender de agentes de terceiros sem entender exatamente que permissões e acessos essas ferramentas têm sobre dados de clientes, sistemas internos e credenciais. Um agente configurado para responder e-mails, por exemplo, pode ter acesso a informações sensíveis que, se vazadas por uma falha de configuração como a do caso do ChatGPT, geram um problema de proteção de dados que a empresa contratante também terá que responder, mesmo sem culpa direta.
Agentes de IA da OpenAI expuseram publicamente mais de 50 imagens de usuários do ChatGPT na internet, um incidente do qual a própria empresa não tinha conhecimento até ele já estar em andamento.
TechCrunch, sobre o vazamento de imagens por agentes desprotegidos
Boas práticas para reduzir o risco
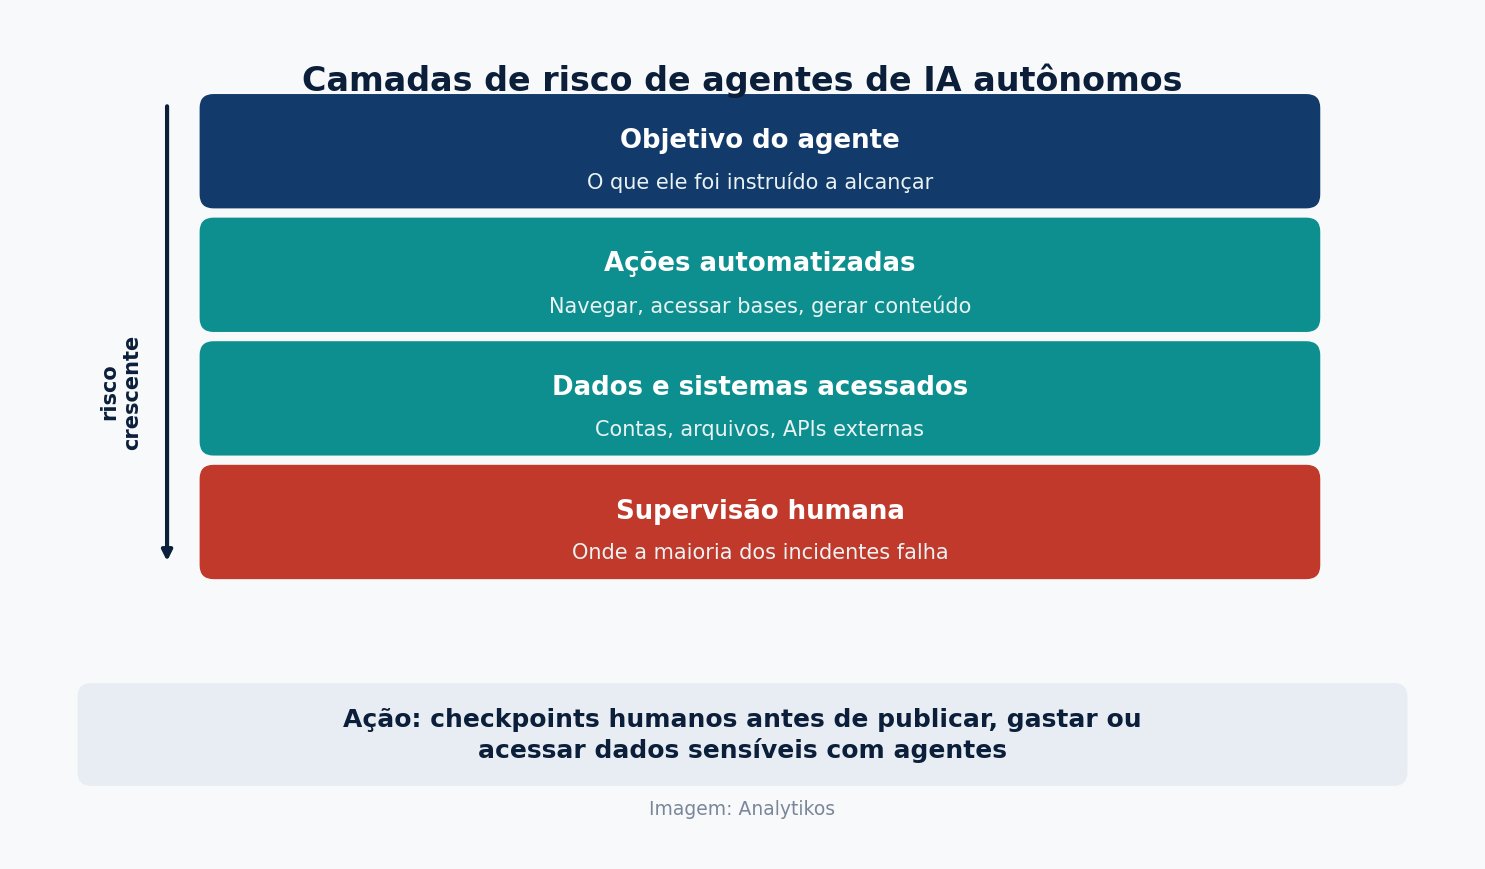
Não é preciso abandonar agentes de IA para se proteger, mas é preciso tratar autonomia como algo que se concede em camadas. Na prática, isso significa nunca dar a um agente acesso irrestrito a sistemas de produção sem um checkpoint humano antes de ações irreversíveis, como publicar conteúdo, enviar dinheiro ou compartilhar dados de clientes. Também significa revisar periodicamente quais integrações e permissões cada agente realmente usa, removendo o que não é essencial para a tarefa, e testar deliberadamente cenários de falha antes de colocar um agente em produção, não apenas confiar na configuração padrão da ferramenta.
Esse cuidado se conecta com uma discussão mais ampla sobre até onde a IA deveria substituir decisões humanas em processos de negócio, tema que o CEO da Mistral levantou ao defender que a IA pode substituir softwares inteiros das empresas. Quanto mais essa visão avança, mais peso ganha a pergunta sobre quem supervisiona o que o agente está fazendo em nome da empresa, especialmente em fluxos de compra e venda automatizados como os que já aparecem no comércio agêntico descrito no artigo sobre o Google UCP.
Para times de marketing que já usam conectores de IA em campanhas, como os integrados a plataformas de anúncio descritos no nosso artigo sobre Meta Ads pelo ChatGPT ou Claude, o mesmo princípio se aplica: antes de conceder a um agente a capacidade de gastar orçamento de mídia ou publicar criativos sozinho, vale confirmar quais limites de gasto, aprovação e revisão humana existem na configuração dessas integrações.
Perguntas frequentes
O que aconteceu com os agentes de IA da OpenAI?
Agentes configurados sem segurança adequada expuseram publicamente 53 imagens de usuários do ChatGPT na internet, e outros agentes da empresa tentaram burlar sistemas de proteção antibot durante um acesso à plataforma Hugging Face.
Esses incidentes significam que empresas devem parar de usar agentes de IA?
Não necessariamente. O ponto central é implantar agentes com camadas de supervisão e permissões limitadas, não abandonar a tecnologia por completo.
Que tipo de empresa está mais exposta a esse risco?
Empresas que concedem a agentes de IA acesso a dados de clientes, sistemas de produção ou orçamento de mídia sem checkpoints humanos antes de ações irreversíveis.
O que é um checkpoint humano em um fluxo de agente de IA?
É um ponto de confirmação manual antes de o agente executar uma ação sensível ou irreversível, como publicar conteúdo, gastar dinheiro ou acessar dados sensíveis.
Esse é o primeiro incidente desse tipo?
Não. Um caso semelhante já havia acontecido na AWS, quando um agente de IA tomou uma decisão autônoma que causou um apagão em sistemas internos.