
Um CDP (plataforma de dados do cliente) existe para reunir tudo o que a marca sabe sobre cada pessoa: contato, consentimento, compras, fidelidade, dispositivos. É exatamente por isso que, quando ele fica aberto na internet, o estrago é grande. Segundo a Cybernews, foi o que aconteceu com o CDP do McDonald’s da Indonésia, que expôs mais de 40 milhões de registros, cerca de 28 milhões deles de clientes.
O caso aparece também no resumo semanal da CX Today e na Security Magazine. Não é uma história distante: qualquer operação de CRM no Brasil que centraliza dados de clientes tem a mesma superfície de risco. Neste artigo, resumo o que se sabe, o que ainda não se sabe e o que o time de CRM pode revisar esta semana.
O que a Cybernews encontrou
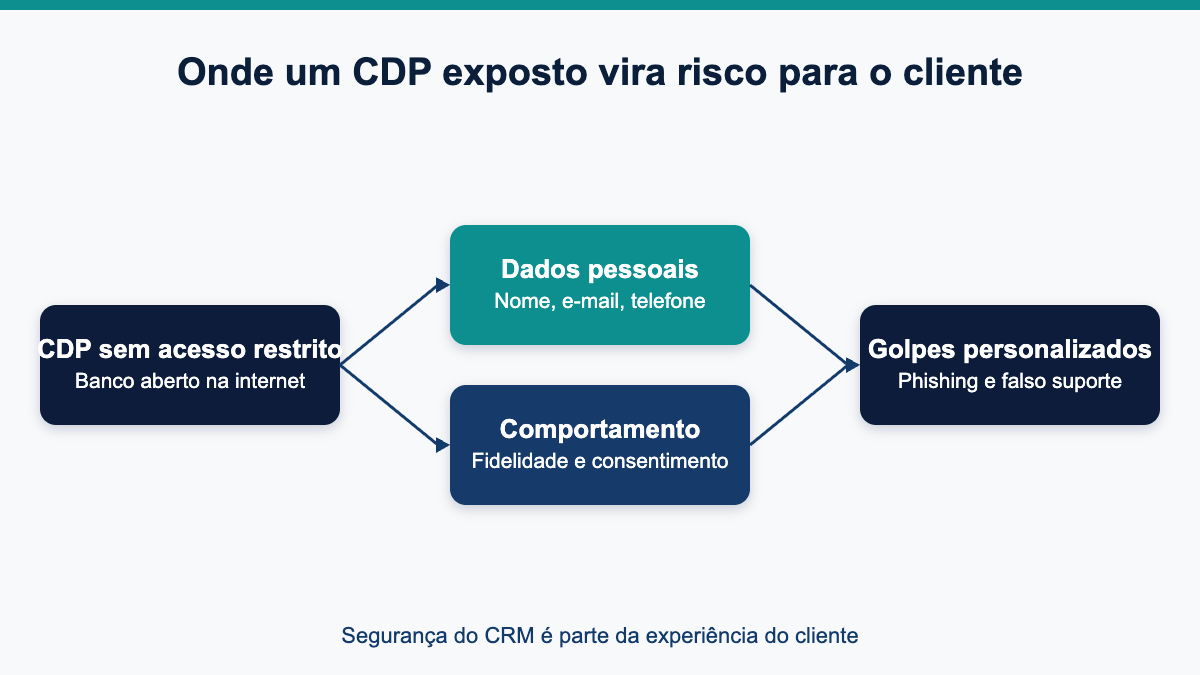
De acordo com a Cybernews, o ponto de partida foi um banco de dados MongoDB descrito como o CDP da operação, acessível a qualquer pessoa. A apuração fala em mais de 40 milhões de registros no total, e a maior parte diz respeito a clientes. Entre os dados pessoais, a publicação lista cerca de 12,6 milhões de e-mails, 12,5 milhões de nomes completos, 1 milhão de telefones e 28,15 milhões de identificadores do último dispositivo usado.
Não foram só dados cadastrais. O banco guardava mais de 12 milhões de registros de consentimento no formato do GDPR (a lei europeia), com identificador do usuário, indicador de aceite e data. Havia ainda mais de 226 mil registros de cartão de fidelidade e de transações de pontos, mais de 71 mil registros de campanhas de anúncios, cerca de 37,8 mil de vendas e dados de localização e de notificações push.
Linha do tempo e o que ainda não se sabe
Pela cronologia da Cybernews, a exposição foi descoberta em 13 de julho de 2026 e comunicada em 15 de julho. O banco só foi observado fechado em 23 de setembro, e a reportagem saiu em 30 de setembro. A publicação diz que pediu um posicionamento ao McDonald’s Indonésia e que não havia resposta até então. A Security Magazine confirma que a base foi desativada e deixou de ser acessível ao público, mas informa que não é possível saber se alguém a acessou ou copiou. A Cybernews afirma não ter encontrado evidência de exploração pelos atacantes.
Há lacunas claras: nenhuma das fontes nomeia o fornecedor do CDP, e a causa exata da configuração aberta não foi detalhada. Por isso, evite tirar conclusões sobre a tecnologia usada. O ponto de aprendizado é de processo, não de ferramenta.
Os afetados podem enfrentar mais tentativas de engenharia social por e-mail ou ligações de golpe.
Cybernews
Por que o risco vai além do vazamento de e-mails
A combinação de dados é o que preocupa. Com nome, telefone, identificador de dispositivo e histórico de fidelidade, um golpista consegue montar mensagens muito convincentes, como falsos avisos de pontos, cobranças de suporte ou pedidos de recuperação de conta. A própria Cybernews cita risco de fraude com pontos de fidelidade e de perfilamento comportamental com base em pedidos, horários e engajamento em campanhas.
Para o CRM, isso muda o tom da conversa. Segurança de dados deixa de ser assunto exclusivo de TI e passa a ser parte da experiência e da confiança do cliente. Quem investe em retenção e lealdade precisa tratar a base como patrimônio que pode virar passivo.
O que a LGPD pede de quem opera um CRM no Brasil
A Lei Geral de Proteção de Dados estabelece, entre seus princípios, a segurança e a prevenção, além da necessidade, que limita o tratamento ao mínimo para a finalidade. O artigo 46 exige que os agentes de tratamento adotem medidas de segurança, técnicas e administrativas, capazes de proteger os dados de acessos não autorizados. O artigo 48 determina que o controlador comunique à Autoridade Nacional de Proteção de Dados (ANPD) e ao titular a ocorrência de incidente que possa acarretar risco ou dano relevante. Esta leitura é informativa e não substitui a orientação de um advogado.
| Ponto de controle | Pergunta para o time | Responsável sugerido |
|---|---|---|
| Acesso ao banco do CDP | Existe alguma base ou coleção acessível sem autenticação? | TI e fornecedor |
| Minimização | Cada campo coletado tem finalidade clara? | CRM e jurídico |
| Consentimento | Os registros de aceite estão protegidos e auditáveis? | CRM e privacidade |
| Fidelidade | Pontos e transações têm controles contra fraude? | CRM e produto |
| Resposta a incidente | Há plano para avisar ANPD e clientes? | Jurídico e comunicação |
Um plano de revisão para esta semana
Comece por inventariar onde moram os dados de clientes: CDP, plataforma de e-mail, WhatsApp, planilhas de campanha e ferramentas de BI. Em seguida, peça ao time técnico e aos fornecedores uma confirmação por escrito de que nenhuma base está exposta à internet sem autenticação, com revisão de permissões e de chaves de acesso.
- Mapeie todas as bases com dados de clientes e seus responsáveis.
- Exija autenticação e restrição de rede em qualquer banco usado pelo CRM.
- Reduza campos desnecessários, como identificadores de dispositivo sem uso claro.
- Separe o registro de consentimento dos dados de comportamento, com acesso por perfil.
- Simule um incidente e teste o fluxo de comunicação à ANPD e aos clientes.
Esse trabalho conversa com a estratégia de dados próprios que defendemos em dados primários no centro do CRM e com a medição que respeita consentimento, como no guia de GA4 privacy-first. Também vale lembrar que mais dados não significam mais resultado, ponto que discutimos em gasto recorde em martech que não melhora a experiência. E, com plataformas que atualizam o CRM sozinhas, como o novo CRM da HubSpot, o controle de acesso e de qualidade dos dados ganha ainda mais peso.
Conclusão
O caso do McDonald’s Indonésia reforça uma lição simples: o CDP é tão valioso para a marca quanto para quem quer abusar dele. Para o CRM brasileiro, a resposta passa por inventário, minimização, controle de acesso e um plano de resposta a incidentes testado. Faça essa revisão antes que a primeira notícia sobre a sua base apareça.
Perguntas frequentes
O que é um CDP?
É uma plataforma que reúne dados de clientes de várias fontes, como cadastro, compras, fidelidade e consentimento, para segmentar e personalizar a comunicação.
O que foi exposto no caso do McDonald's Indonésia?
Segundo a Cybernews, mais de 40 milhões de registros, com cerca de 28 milhões de clientes, incluindo e-mails, nomes, telefones, identificadores de dispositivo e dados de fidelidade.
Há evidência de que os dados foram usados por criminosos?
A Cybernews afirma não ter encontrado evidência de exploração, e a Security Magazine informa que não é possível saber se alguém acessou ou copiou a base.
O que a LGPD exige em caso de incidente?
O artigo 48 prevê que o controlador comunique a ANPD e o titular quando o incidente puder acarretar risco ou dano relevante. Consulte um advogado para o caso concreto.
Qual o primeiro passo para proteger a base de CRM?
Inventariar onde estão os dados de clientes e confirmar, com TI e fornecedores, que nenhuma base está acessível sem autenticação.