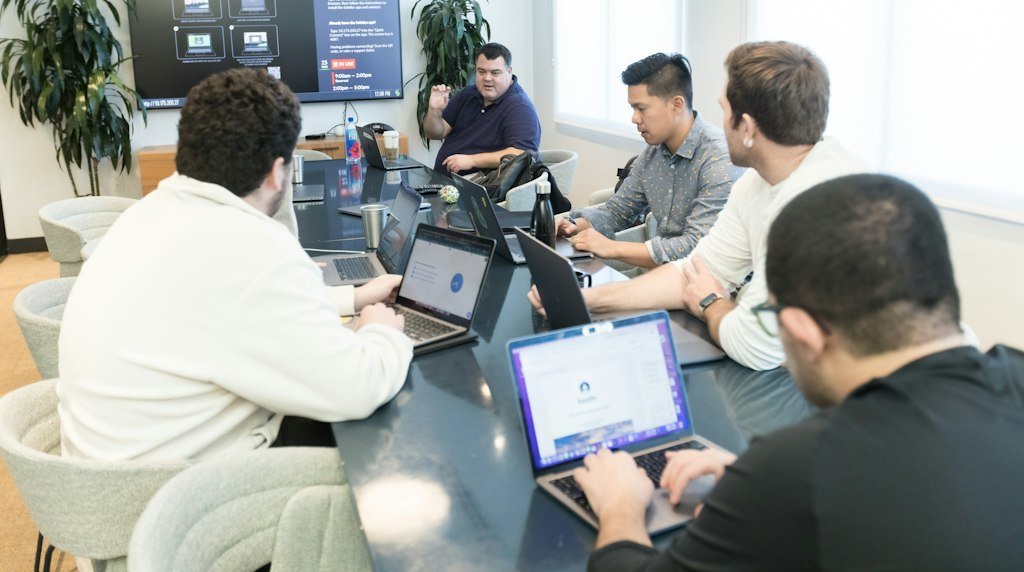
Na maioria das empresas, a política de IA já existe, só que sem estar escrita: cada pessoa decide sozinha o que cola no ChatGPT, qual versão usa e se revisa o que sai. O resultado é previsível. Um analista cola a planilha de clientes para “pedir um resumo”, alguém publica um texto com um dado inventado, outro envia a minuta de um contrato a uma ferramenta pessoal. Nenhum deles agiu de má-fé, e todos criaram um risco que a empresa nem sabe que carrega.
Uma política de uso de IA resolve isso de forma simples: define quais ferramentas valem, que dados nunca entram, quando um humano precisa revisar e o que fazer quando algo dá errado. Ela não precisa ter 40 páginas. Precisa ser curta o suficiente para ser lida e específica o bastante para ser seguida.
Este guia traz o raciocínio, um modelo de cláusulas, os cuidados com a LGPD e um plano de implantação em 30 dias. O texto é informativo e não substitui orientação jurídica. As recomendações identificadas como da Analytikos são boas práticas, não exigências legais.
Por que a política precisa existir antes do incidente
Existem quatro riscos recorrentes no uso de IA no trabalho. O primeiro é o vazamento de dados: informação pessoal ou confidencial colada em ferramenta sem contrato adequado. O segundo é a qualidade: respostas plausíveis e erradas publicadas como se fossem verdade. O terceiro é a decisão sobre pessoas tomada por sistema automatizado, sem revisão. O quarto é a propriedade intelectual, tanto o que a empresa envia quanto o que recebe e publica.
No Brasil, a referência obrigatória é a Lei Geral de Proteção de Dados. A ANPD tratou a IA generativa em seu Radar Tecnológico, que, segundo a análise publicada pela IAPP, associa todo o ciclo de vida (coleta, treinamento, uso, compartilhamento e descarte) ao tratamento de dados pessoais e lembra que dados disponíveis publicamente continuam sujeitos aos princípios da lei, em especial necessidade, transparência e boa-fé. O documento não tem caráter vinculante, mas mostra onde a autoridade está olhando.
As oito partes de uma política que funciona
| Bloco | Pergunta que responde | Exemplo de regra |
|---|---|---|
| Objetivo e escopo | Quem e o que a política cobre? | Vale para empregados, estagiários e terceiros que usem IA em nome da empresa |
| Ferramentas aprovadas | Quais ferramentas e contas posso usar? | Só contas corporativas da lista aprovada; contas pessoais são proibidas para dados da empresa |
| Classificação de dados | O que pode entrar na ferramenta? | Dados públicos livres; internos só em conta corporativa; pessoais e sigilosos proibidos |
| Revisão humana | Quando alguém precisa conferir? | Todo conteúdo externo, número, citação e decisão sobre pessoa |
| Transparência | Quando informar o uso de IA? | Informar clientes quando interagirem com atendimento automatizado |
| Propriedade intelectual | O que posso enviar e publicar? | Não enviar material de terceiros sob contrato; registrar a origem de ativos gerados |
| Incidentes | O que faço se errar? | Comunicar ao responsável em até 24 horas, sem punição para quem reporta rápido |
| Treinamento e revisão | Como a política se mantém atual? | Treinamento no ingresso e revisão a cada seis meses |
Classificação de dados: o filtro que mais evita problemas
A regra mais útil da política cabe numa tabela de três níveis. Ela transforma a pergunta abstrata “posso usar IA com isso?” em uma consulta de dez segundos.
| Nível | Exemplos | Pode ir para uma ferramenta de IA? |
|---|---|---|
| Público | Texto de site, material de imprensa, catálogo publicado | Sim, em qualquer ferramenta aprovada |
| Interno | Planilhas de desempenho, briefings, apresentações internas | Somente em conta corporativa aprovada, com contrato que defina o uso dos dados |
| Restrito | Dados pessoais de clientes, contratos, estratégia, código-fonte, credenciais | Não, salvo ferramenta específica aprovada pelo responsável de dados e com base legal definida |
Um atalho: se o texto permite identificar uma pessoa (nome com CPF, e-mail, telefone, histórico de compra), ele pertence ao nível restrito. Anonimizar antes de enviar, de verdade e não apenas trocando o nome, move o conteúdo para o nível interno.
LGPD na prática do uso de IA
A política deve traduzir a lei em comportamentos. Quatro pontos aparecem com frequência.
- Finalidade e base legal: usar dados de clientes em IA para um fim diferente do informado ao coletá-los exige nova análise. O mesmo vale para a base legal de cada tratamento.
- Necessidade: enviar só o dado indispensável à tarefa. Para analisar um padrão de compra, o identificador do cliente pode ser trocado por um código.
- Transparência: o aviso de privacidade deve citar quando a IA participa do tratamento, em linguagem simples.
- Decisões automatizadas: a LGPD (art. 20) garante ao titular o direito de pedir revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem seus interesses. Qualquer fluxo que aprove, reprove ou classifique pessoas precisa de revisão humana e de explicação.
Para o caso em que o cliente exerce direitos, veja como organizar o atendimento em Pedido de titular de dados chega ao CX.
Revisão humana: quando é obrigatória
Revisar tudo é inviável, e não revisar nada é arriscado. A saída é uma regra por tipo de saída da IA, graduada pelo dano de um erro.
| Tipo de uso | Risco se errar | Nível de revisão |
|---|---|---|
| Rascunho interno, rascunho de e-mail | Baixo | Revisão do autor |
| Conteúdo publicado, post, anúncio, descrição de produto | Médio: dado errado e reputação | Revisão por segunda pessoa, com checagem de números e fontes |
| Contrato, parecer, comunicação regulatória | Alto | Revisão do responsável jurídico |
| Decisão sobre candidato, cliente ou colaborador | Alto: direitos de pessoas | Decisão final humana, com registro do critério |
Para tarefas de marketing, o mapa de onde a IA ajuda de verdade e onde exige cuidado está em IA no marketing: o guia prático por área.
Ferramentas aprovadas e como aprová-las
Proibir o uso empurra as pessoas para contas pessoais, onde a empresa perde toda a visibilidade. É mais eficaz oferecer um conjunto aprovado e um caminho rápido para pedir novas ferramentas. Para aprovar uma ferramenta, cinco perguntas bastam.
- O contrato define se os dados enviados são usados para treinar modelos?
- É possível excluir dados e definir o tempo de retenção?
- Há controle de acesso por conta corporativa e registro de uso?
- Onde os dados ficam armazenados e há cláusulas de proteção de dados?
- O fornecedor comunica incidentes de segurança e em que prazo?
Os critérios de escolha por tarefa, que ajudam a montar a lista, estão em ChatGPT, Claude, Gemini ou Copilot: qual usar em cada tarefa de marketing.
Direitos autorais e transparência
Dois cuidados práticos. Primeiro, o que sai: conteúdo gerado por IA pode reproduzir trechos ou estilos de terceiros, e o enquadramento jurídico da propriedade de obras geradas por IA segue em debate. A política deve exigir revisão e originalidade nas peças comerciais. Segundo, o que entra: material de clientes e parceiros sob contrato de confidencialidade não deve ser enviado a ferramentas sem autorização expressa.
Sobre transparência, a regra simples é informar quando uma pessoa está falando com um sistema automatizado e manter um caminho claro para falar com um humano.
Cenário regulatório: o que acompanhar
O marco legal de IA no Brasil ainda está em tramitação. Segundo a ficha de tramitação da Câmara dos Deputados, o PL 2338/2023 aguarda parecer do relator na Comissão Especial sobre Inteligência Artificial. Enquanto a lei específica não existe, valem a LGPD, o Código de Defesa do Consumidor e as regras setoriais. A recomendação da Analytikos é desenhar a política já com princípios que dificilmente mudam: transparência, supervisão humana, gestão de risco e proteção de dados.
Como referência voluntária para organizar a gestão de risco, o Marco de Gestão de Riscos de IA do NIST propõe uma estrutura que as empresas podem adaptar ao seu tamanho: governar, mapear, medir e gerenciar riscos. Ele é de uso voluntário e serve de roteiro, não de exigência legal no Brasil.
Implantação da política em 30 dias
- 1Dias 1 a 5: levantar o uso realPerguntar ao time quais ferramentas e quais tarefas já usam IA, sem punição.
- 2Dias 6 a 10: classificar os dadosAplicar a tabela de três níveis aos dados da empresa e definir o que é restrito.
- 3Dias 11 a 15: aprovar ferramentasEscolher o conjunto aprovado com as cinco perguntas de contrato e segurança.
- 4Dias 16 a 22: redigir e validarEscrever a política em uma a duas páginas e validar com jurídico e liderança.
- 5Dias 23 a 30: treinar e publicarTreinar o time com exemplos reais e definir o canal para dúvidas e incidentes.
Modelo de cláusulas para adaptar
O texto abaixo é um ponto de partida. Adapte-o ao porte da empresa e valide com o jurídico antes de publicar.
- Objetivo: orientar o uso de ferramentas de IA para ganhar produtividade com proteção de dados e responsabilidade.
- Escopo: aplica-se a todos os colaboradores e terceiros que usem IA em atividades da empresa.
- Ferramentas: é permitido usar apenas as ferramentas e contas da lista aprovada. Novas ferramentas devem ser solicitadas ao responsável.
- Dados: é proibido inserir dados pessoais, contratos, credenciais, código-fonte e informações estratégicas em ferramentas sem aprovação específica.
- Revisão: todo conteúdo externo ou decisão que afete pessoas deve ser revisado por uma pessoa antes de uso.
- Transparência: clientes devem ser informados quando interagirem com atendimento automatizado e ter acesso a um atendente.
- Propriedade intelectual: não enviar material de terceiros sob confidencialidade; conferir originalidade das peças geradas.
- Incidentes: qualquer vazamento ou erro relevante deve ser comunicado ao responsável em até 24 horas.
- Treinamento: todos os colaboradores recebem treinamento no ingresso e atualização periódica.
- Revisão da política: o documento é revisado a cada seis meses ou diante de mudança regulatória relevante.
Erros comuns ao criar e aplicar a política
Os erros abaixo fazem a política existir no papel e falhar na prática. Estão agrupados por natureza.
Erros de desenho
| Erro | Por que falha | Como corrigir |
|---|---|---|
| Proibir tudo | As pessoas migram para contas pessoais e a empresa perde visibilidade | Oferecer ferramentas aprovadas e canal para pedir novas |
| Política longa e jurídica | Ninguém lê e ninguém cumpre | Limitar a uma ou duas páginas, com exemplos |
| Não classificar os dados | As pessoas não sabem o que pode ser enviado | Adotar a tabela de três níveis |
| Copiar modelo de outra empresa | Ignora ferramentas, dados e riscos próprios | Partir do levantamento do uso real |
Erros de operação
| Erro | Por que falha | Como corrigir |
|---|---|---|
| Aprovar ferramenta sem ler o contrato | Dados podem ser retidos ou usados fora do esperado | Aplicar as cinco perguntas antes de aprovar |
| Exigir revisão humana sem definir quando | Ou ninguém revisa, ou todos revisam tudo | Graduar a revisão por risco |
| Não treinar o time | A política vira documento arquivado | Treinar com casos reais e refazer a cada revisão |
| Punir quem reporta incidente | O erro passa a ser escondido | Estabelecer prazo de comunicação sem punição por reporte rápido |
Erros de governança
| Erro | Por que falha | Como corrigir |
|---|---|---|
| Sem responsável definido | Dúvidas e incidentes ficam sem dono | Nomear responsável e canal de contato |
| Ignorar a LGPD | Uso de dados pessoais sem base ou finalidade | Alinhar com o encarregado de dados e o jurídico |
| Nunca revisar o documento | Ferramentas e regras mudam rápido | Revisar a cada seis meses |
| Esquecer terceiros e fornecedores | Dados vazam pelo parceiro que usa IA | Incluir cláusula de IA nos contratos |
Checklist da política de uso de IA
- Levantamento do uso real de IA no time concluído.
- Dados classificados em três níveis e conhecidos pelo time.
- Lista de ferramentas aprovadas com contrato verificado.
- Regra de revisão humana por tipo de uso.
- Responsável e canal para dúvidas e incidentes definidos.
- Aviso de privacidade atualizado quando a IA participa do tratamento.
- Treinamento realizado e registrado.
- Revisão semestral agendada.
Perguntas frequentes
Minha empresa pequena precisa de política de IA?
Sim, em formato enxuto. Uma página com ferramentas aprovadas, regra de dados e regra de revisão já evita a maioria dos problemas e custa pouco para manter.
Posso usar a versão gratuita do ChatGPT para trabalho?
Para conteúdo público, depende da política da empresa. Para dados internos ou restritos, a recomendação é usar contas corporativas com contrato que defina o uso e a retenção dos dados.
A LGPD proíbe o uso de IA com dados de clientes?
Não proíbe. Exige base legal, finalidade, necessidade e transparência. Dados pessoais só devem ir para ferramentas aprovadas e quando o uso estiver coberto por essas exigências.
Quem deve ser o responsável pela política?
Idealmente uma pessoa com visão de dados e risco, como o encarregado de dados ou um comitê pequeno com jurídico, tecnologia e a área de negócio mais afetada.
Preciso avisar o cliente que usei IA?
Sempre que o cliente interagir com um sistema automatizado, informe e ofereça acesso a um humano. Para conteúdo produzido com apoio de IA e revisado por pessoas, adote a prática que a empresa definir como transparente.
O marco legal da IA já é lei?
Não. O projeto está em tramitação na Câmara dos Deputados, na fase de parecer do relator na comissão especial. Enquanto isso, valem LGPD, defesa do consumidor e normas setoriais.