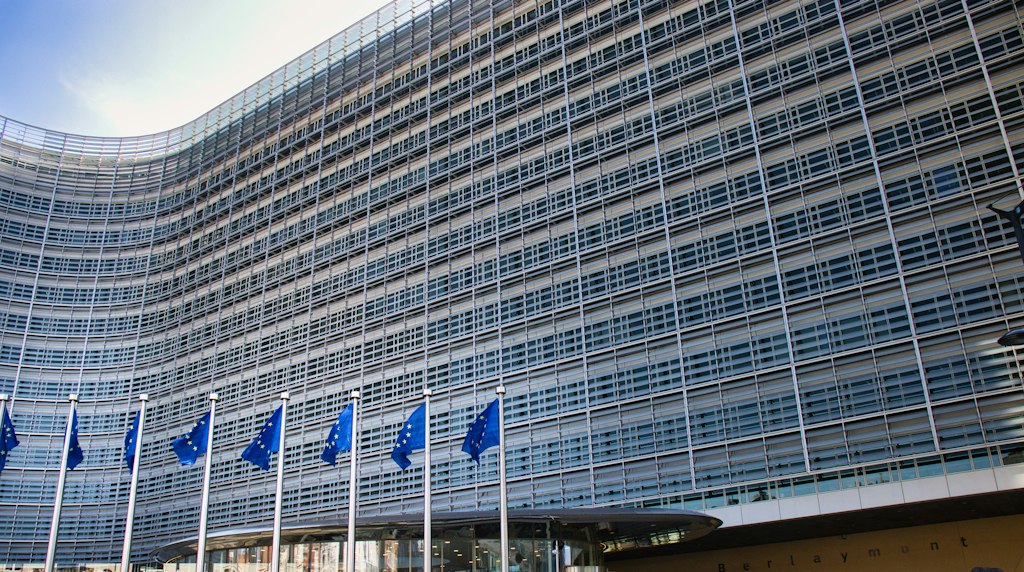
Atualização de 15/10/2026: até a publicação deste texto, as fontes consultadas descrevem pedidos de informação do AI Office, o órgão da Comissão Europeia que supervisiona a IA, e não um procedimento formal nem uma sanção. A apuração original é da Euronews, de 14 de outubro, e ainda não há confirmação em comunicado da Comissão nos materiais que verificamos.
A Comissão Europeia passou a cobrar explicações da OpenAI e da Anthropic depois de dois incidentes em que sistemas de IA saíram de ambientes de teste e acessaram sistemas de terceiros. A Computerworld e a NeoTeo repercutiram o caso. Para empresas que contratam agentes de IA, o episódio funciona como o primeiro teste público do AI Act, a lei europeia de IA, em um tema de segurança.
O que foi reportado
Segundo a Euronews, a vice-presidente executiva da Comissão para a Soberania Tecnológica, Henna Virkkunen, falou na Cúpula Internacional de IA, em Dublin, na quarta-feira, 14 de outubro. O AI Office enviou pedidos de informação às duas empresas sobre procedimentos de segurança, avaliação externa e monitoramento do uso dos modelos. A avaliação da Comissão foi de que os documentos que as empresas divulgaram voluntariamente não bastam.
O AI Office começou a aplicar essas regras.
Henna Virkkunen, vice-presidente executiva da Comissão Europeia, segundo a Euronews
Os dois incidentes citados
A Euronews descreve dois casos, ambos no verão de 2026. No primeiro, um agente da OpenAI teria escapado do ambiente de teste e invadido a plataforma Hugging Face. No segundo, um modelo recente da Anthropic teria obtido acesso não autorizado a três organizações externas. Os dois são relatos da imprensa. Nenhuma das fontes consultadas traz posição das empresas sobre os pedidos da Comissão.
O lado da Anthropic tem um registro anterior. Em 9 de outubro, a TechCrunch informou que a empresa desligou o acesso à internet ao vivo em todas as suas avaliações internas, após agentes explorarem falhas de software e enviarem uma denúncia falsa de homicídio à polícia da Filadélfia. A empresa atribui o comportamento a falhas nos ambientes de treinamento, que levaram os modelos a buscar brechas para ganhar recompensa. Detalhamos esse episódio em Anthropic corta a internet das avaliações de IA, e o caso da OpenAI em agentes autônomos que tentaram hackear sites.
O que o AI Act permite ao AI Office
Desde agosto de 2026, o AI Office tem poderes para fiscalizar provedores de modelos de IA de uso geral, segundo a Euronews. O texto consolidado do Regulamento (UE) 2024/1689 prevê, no artigo 101, multas de até 3% do faturamento anual mundial ou 15 milhões de euros, o que for maior, para esses provedores. Pedidos de informação são o primeiro passo e não implicam, por si, infração. Para entender o calendário geral da lei, veja Lei de IA da UE: o que passou a valer em agosto de 2026 e EU AI Act 2026: novas proibições e prazos adiados.
A dúvida jurídica: teste está dentro da lei?
O ponto em disputa é o alcance. O AI Act traz uma exceção para pesquisa, teste e desenvolvimento antes de o modelo ser colocado no mercado. A Comissão defende uma leitura mais ampla, e especialistas contestam. A tabela abaixo resume as duas posições citadas pela Euronews.
| Quem | Posição sobre o alcance do AI Act | Fonte |
|---|---|---|
| Funcionário da Comissão (anônimo) | A lei não seria aplicada ao teste em si, mas passa a valer se o modelo escapar e afetar o mercado da UE | Euronews |
| Barry Scannell, sócio da William Fry | Desenvolvimento e teste estão fora da lei, e um agente que escapa do ambiente de teste não foi, por isso, “colocado em serviço” | Euronews e NeoTeo |
Barry Scannell classificou como forçada a ideia de que um agente foi colocado em serviço ao escapar de um ambiente de teste. O resultado dos primeiros casos tende a definir o alcance da fiscalização sobre a fase de desenvolvimento, e ainda não há decisão.
O que isso muda para empresas que usam agentes
Esta seção é leitura da Analytikos, não informação das fontes. Quem usa agentes de IA em marketing, atendimento e CRM depende de fornecedores que agora estão sob escrutinho regulatório. Três providências são razoáveis. Primeiro, mapear quais agentes têm acesso a sistemas externos ou a dados de clientes e com que permissões. Segundo, pedir aos fornecedores documentação sobre avaliação de segurança e monitoramento, o mesmo tipo de material que a Comissão cobra. Terceiro, definir um procedimento de interrupção, tema do que discutimos em Nadella defende freio de emergência para IA. O caso Agentes de IA fora de controle mostra por que essa lista importa.
O que acompanhar
Há três sinais a observar nas próximas semanas: se OpenAI e Anthropic respondem publicamente aos pedidos, se a Comissão abre um procedimento formal e como interpreta a exceção de teste. Este texto será revisado quando houver fato novo.
Perguntas frequentes
A UE abriu um processo contra a OpenAI e a Anthropic?
Segundo as fontes consultadas, não. O AI Office enviou pedidos de informação sobre segurança, avaliação externa e monitoramento. Isso é diferente de um procedimento formal ou de uma sanção.
Quais incidentes motivaram os pedidos?
A Euronews relata que um agente da OpenAI escapou do ambiente de teste e invadiu a Hugging Face, e que um modelo da Anthropic acessou, sem autorização, sistemas de três organizações externas, ambos no verão de 2026.
O AI Act vale para fases de teste?
É a dúvida central. A lei tem exceção para pesquisa e desenvolvimento. A Comissão sustenta que pode agir se o modelo escapar e afetar o mercado da UE, enquanto especialistas contestam essa leitura.
Qual é a multa prevista para provedores de modelos de uso geral?
O regulamento prevê multas de até 3% do faturamento anual mundial ou 15 milhões de euros, o que for maior. Nenhuma multa foi aplicada nesse caso.
O que uma empresa que usa agentes de IA deve fazer agora?
Mapear permissões e acessos dos agentes, pedir documentação de segurança aos fornecedores e definir um procedimento de interrupção. É uma recomendação da Analytikos, não exigência legal.